RGPD et données de vos apporteurs d'affaires
Gérer les données de votre réseau d'apporteurs en conformité avec le RGPD.
Animer un réseau d'apporteurs d'affaires suppose de collecter beaucoup d'informations personnelles : celles de vos apporteurs eux-mêmes, mais aussi celles des prospects qu'ils vous recommandent. Dès qu'il y a une donnée nominative, vous entrez dans le champ du RGPD apporteurs d'affaires, c'est-à-dire l'application du Règlement général sur la protection des données à toute la chaîne de recommandation commerciale. Pour un dirigeant de TPE/PME, ce n'est pas une formalité de juriste : c'est une question de confiance, de réputation et de réduction du risque. Ce guide vous donne les repères concrets pour gérer ces données proprement.
Quelles données traitez-vous réellement ?
Avant de parler conformité, il faut cartographier ce que vous manipulez. Dans un programme de recommandation, on trouve généralement deux populations distinctes.
D'un côté, les données de vos apporteurs : nom, coordonnées, parfois IBAN ou statut (particulier, auto-entrepreneur, professionnel) pour le versement des commissions. De l'autre, les données des prospects recommandés : un apporteur vous transmet le contact d'un tiers, souvent sans que ce tiers ait lui-même rempli un formulaire chez vous.
Cette seconde catégorie est la plus sensible : le prospect n'a pas spontanément choisi de vous confier ses informations. Cela crée des obligations particulières d'information et de loyauté que beaucoup d'entreprises négligent.
Les principes du RGPD apporteurs d'affaires à appliquer à la recommandation
Le règlement repose sur quelques grands principes que vous pouvez décliner directement à votre activité d'apport d'affaires :
- Base légale : chaque traitement doit reposer sur un fondement clair (consentement, exécution d'un contrat avec l'apporteur, intérêt légitime à prospecter). Identifiez-le avant de collecter.
- Minimisation : ne demandez que les données utiles. Un apporteur n'a pas besoin de transmettre la date de naissance d'un prospect pour signaler une opportunité.
- Transparence : les personnes concernées doivent savoir qui traite leurs données, pourquoi et combien de temps.
- Durée de conservation limitée : un prospect non converti ne se garde pas indéfiniment ; une politique de purge s'impose.
- Sécurité : accès restreints, mots de passe, chiffrement, traçabilité des consultations.
- Droits des personnes : accès, rectification, effacement, opposition doivent pouvoir être exercés facilement.
Ces principes ne sont pas négociables, mais leur mise en œuvre peut rester simple si vos outils sont pensés pour cela.
Le point délicat : le prospect recommandé par un tiers
C'est ici que le bon sens juridique compte le plus. Lorsque votre apporteur vous transmet un contact, la personne recommandée doit, en principe, être informée que ses données ont été communiquées et qu'elle peut s'y opposer. La CNIL recommande d'ailleurs une information dès le premier contact.
Concrètement, prévoyez un message clair lors de la première prise de contact, du type : « Vous nous avez été recommandé par l'un de nos partenaires ; voici comment nous utilisons vos données et comment vous y opposer. » Cette transparence protège votre entreprise et améliore le taux de réponse, car le prospect comprend l'origine de l'appel.
Côté apporteur, sensibilisez-le : il doit recueillir un minimum d'accord verbal du prospect avant de transmettre ses coordonnées. Ce sujet touche à des questions juridiques et fiscales connexes (statut de l'apporteur, fiscalité des commissions) ; en cas de doute, faites valider votre dispositif par un professionnel du droit.
Responsabilités : qui fait quoi ?
La répartition des rôles RGPD prête souvent à confusion dans une relation d'apport d'affaires. Le tableau ci-dessous clarifie les positions les plus courantes.
| Acteur | Rôle RGPD habituel | Obligation principale |
|---|---|---|
| Votre entreprise | Responsable de traitement | Définir finalités, informer, sécuriser, gérer les droits |
| L'apporteur (indépendant) | Tiers transmetteur, parfois co-responsable | Informer le prospect, transmettre des données justes |
| Votre éditeur de logiciel | Sous-traitant | Sécuriser l'hébergement, signer un accord de sous-traitance |
Dans la majorité des cas, c'est vous, l'entreprise qui exploite les recommandations, qui êtes responsable de traitement. Votre prestataire technique agit comme sous-traitant : à ce titre, un contrat de sous-traitance (article 28 du RGPD) doit encadrer la relation. Vérifiez systématiquement ce point au moment de choisir votre solution.
Bonnes pratiques pour rester conforme au quotidien
La conformité tient moins à de grands documents qu'à des réflexes intégrés dans vos outils et processus.
Centraliser plutôt que disperser
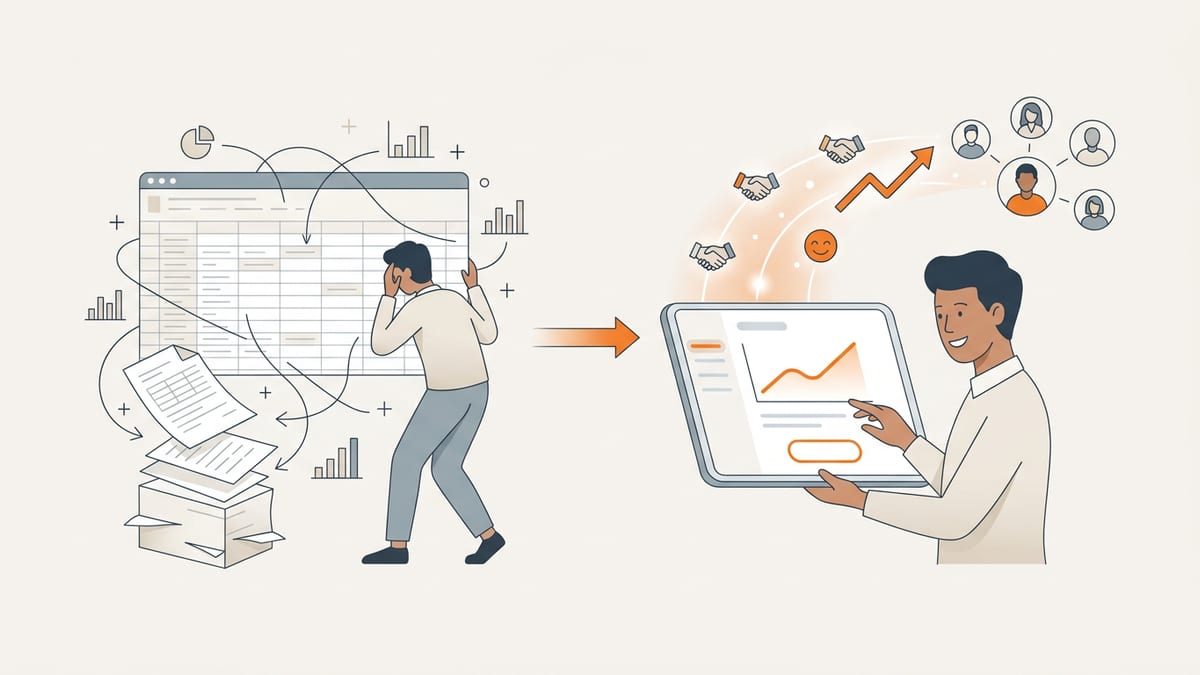
Le pire ennemi du RGPD, ce sont les données éparpillées : tableurs sur des ordinateurs personnels, captures d'écran dans des messageries, fichiers échangés par e-mail. Chaque copie incontrôlée est une faille. Centraliser les contacts et les commissions dans un outil unique réduit drastiquement la surface de risque et facilite l'exercice des droits. Sur ce point, notre comparatif CRM ou application dédiée pour vos apporteurs ? détaille les arbitrages possibles.
Automatiser la traçabilité et les purges
Un outil bien configuré horodate les accès, conserve l'historique des consentements et applique automatiquement vos durées de conservation. C'est l'un des grands avantages de la digitalisation : ce qui serait fastidieux à la main devient systématique. Pour aller plus loin sur la dimension financière, voyez Digitaliser la gestion des commissions : le guide.
Donner le bon canal aux apporteurs
Plutôt que de laisser circuler des informations par SMS ou WhatsApp, offrez à votre réseau un canal unique et sécurisé. Une application mobile pour gérer son réseau d'apporteurs permet de cadrer la collecte, d'éviter les copies sauvages et de tracer chaque transmission. C'est précisément ce que permet HappyLeads : centraliser et sécuriser les échanges de votre réseau dans un environnement maîtrisé.
Une checklist de mise en conformité
Pour passer à l'action, vous pouvez suivre ces étapes dans l'ordre :
- Cartographier les données collectées (apporteurs et prospects).
- Déterminer la base légale de chaque traitement.
- Rédiger une information claire pour les prospects recommandés.
- Définir des durées de conservation et des purges automatiques.
- Restreindre et tracer les accès aux données.
- Signer un accord de sous-traitance avec votre éditeur de logiciel.
- Mettre en place une procédure simple pour les demandes de droits.
Rappelons que les sanctions en cas de manquement grave peuvent être élevées, même si, pour une TPE/PME, le risque le plus immédiat reste celui d'une perte de confiance.
En résumé
Le RGPD appliqué à la recommandation commerciale repose sur des principes simples : ne collecter que l'utile, informer les personnes (surtout les prospects recommandés par un tiers), sécuriser et tracer les accès, et encadrer la relation avec votre prestataire technique. La plupart de ces exigences deviennent faciles à tenir dès lors que vos données sont centralisées dans un outil unique plutôt que dispersées dans des fichiers. Commencez par cartographier vos traitements, puis automatisez ce qui peut l'être. Et pour les zones grises juridiques ou fiscales, faites toujours valider votre dispositif par un professionnel.